Plateforme
Un écosystème RegTech intégré
L’identité, le filtrage, les risques, l’examen, la surveillance et la veille s’appuient sur un dossier partagé. Les produits peuvent être déployés de manière modulaire et intégrés aux systèmes existants de l’institution : une décision prise à l’entrée en relation reste visible, explicable et vérifiable des années plus tard.
Concept d’architecture
Comment l’écosystème s’articule
Vue conceptuelle du processus de conformité. Chaque couche peut être configurée selon l’appétence au risque et l’environnement réglementaire de l’institution.
- 01
Identité numérique
Les personnes physiques et les entreprises sont vérifiées une seule fois ; leurs informations sont reprises dans un dossier unique tout au long du processus.
- 02
Filtrage des risques de criminalité financière
Le filtrage des sanctions, des PPE et des informations défavorables dans les médias est effectué dans le même dossier que la vérification d’identité.
- 03
Évaluation des risques
Évaluation configurable des risques, appliquée de manière cohérente aux clients, aux produits et aux marchés.
- 04
Examen de conformité
Examen, escalade et approbation par un responsable identifié — avec contrôle à quatre yeux lorsque l’institution l’exige.
- 05
Surveillance et veille
Le filtrage récurrent et la veille réglementaire alimentent le dossier.
- 06
Audit et rapports
Un dossier conservé et exportable indiquant les décisions prises, leurs auteurs, leur date et leur justification.
Modules associés au processus
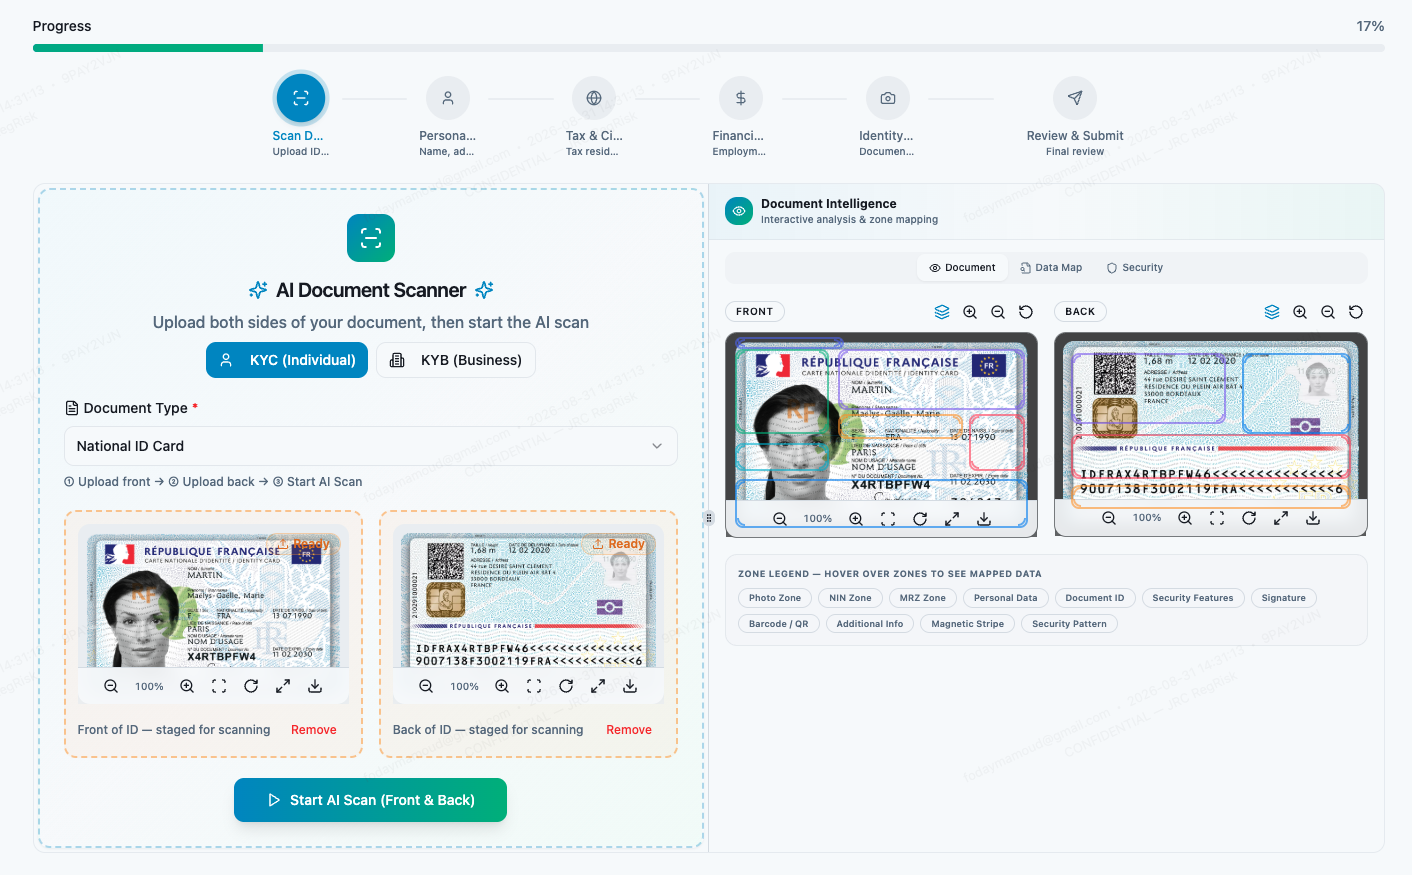
Vérification d’identité numérique, KYC/KYB et risque de criminalité financière
IdentityProof
Vérifiez les personnes physiques et morales, évaluez leur exposition au risque de criminalité financière et consignez une décision défendable sur une plateforme intégrée.
En savoir plusFiltrage des sanctions, des PPE et des informations défavorables dans les médias
Filtrage des PPE et des sanctions
Filtrez les clients et contreparties au regard des données relatives aux PPE et aux sanctions, avec un examen structuré des correspondances, une évaluation des risques et des résultats de filtrage vérifiables.
En savoir plusFormation en ligne à la LCB-FT et à la conformité
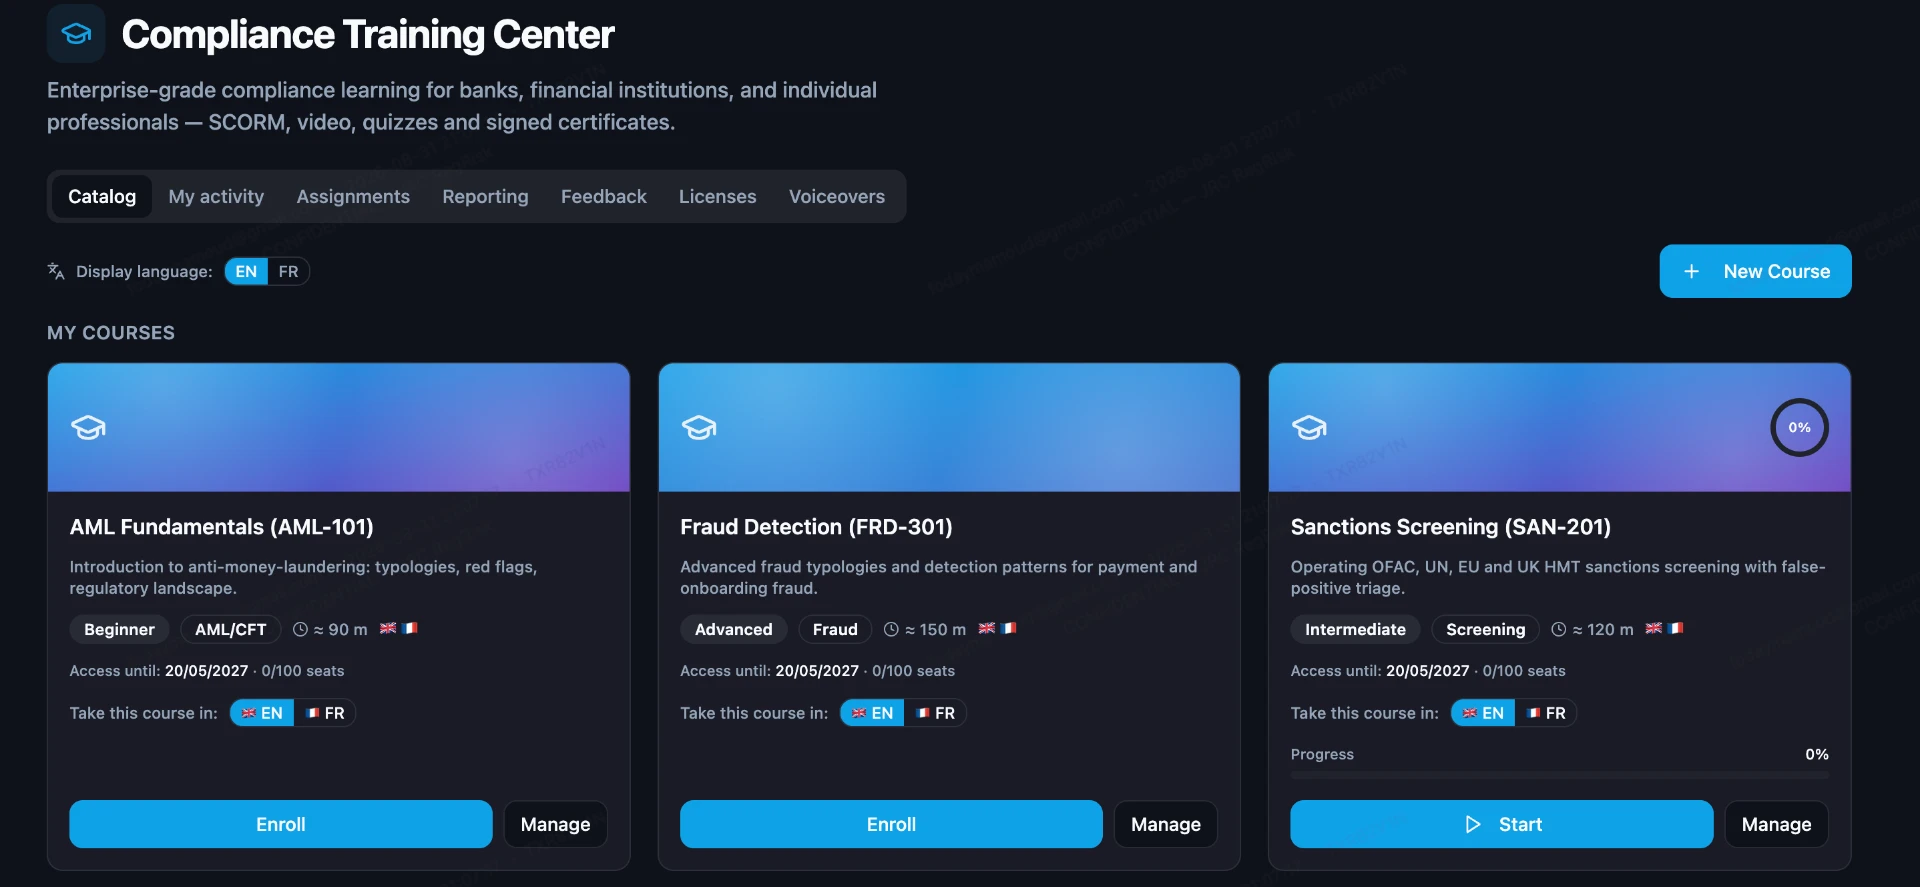
Plateforme de formation en ligne à la conformité
Une plateforme de formation en ligne à la lutte contre le blanchiment de capitaux et le financement du terrorisme (LCB-FT) et à la conformité destinée aux institutions financières réglementées et aux équipes conformité, déployable à l’échelle de toute l’institution.
En savoir plusVeille réglementaire et suivi de la conformité
RegRisk Intelligence
Suivez les évolutions réglementaires et traduisez-les en actions concrètes de conformité que votre institution peut documenter.
En savoir plusConseil en LCB-FT, KYC/KYB, sanctions, fraude, gouvernance et réglementation
Conseil et services professionnels
Conseil en réglementation et en lutte contre la criminalité financière associé à la technologie, de la conception du cadre à l’accompagnement de sa mise en œuvre.
En savoir plusÉtudes de marché et enquêtes
Connaissance des marchés
Des études de marché structurées et une collecte d’informations sur les secteurs financiers africains et européens, réalisées au moyen de la plateforme d’enquête dédiée de JRC RegRisk.
Accéder à la plateformeProcessus
La plateforme en action
Le parcours standard de bout en bout, de la première saisie à la conservation du dossier d’audit.
- 01Identité
- 02Vérifier
- 03Filtrer
- 04Évaluer les risques
- 05Examiner
- 06Surveiller
- 07Auditer
Identité
Collecter les données d’identité d’une personne ou d’une entreprise
Vérifier
Valider les documents et les attributs d’identité
Filtrer
Sanctions, PPE et informations défavorables dans les médias
Évaluer les risques
Appliquer des règles de risque configurables
Examiner
Décision du responsable conformité
Surveiller
Filtrage récurrent et examen continu
Auditer
Dossier conservé et exportable
Déploiement
Modulaire par conception, intégré par défaut
Les institutions adoptent les modules dont elles ont besoin. Ceux-ci partagent les services d’identité, de gestion des risques et d’audit, sans les dupliquer.
Couche 1
Couche d’interface
Espace de travail dédié à la conformité, files d’attente de dossiers, tableaux de bord et rapports pour les responsables et les superviseurs.
Couche 2
Couche de services
Services de vérification, de filtrage, d’évaluation des risques, de surveillance et de formation partagés entre les modules.
Couche 3
Couche des dossiers
Les données des dossiers, les décisions, l’identité des personnes chargées de l’examen et l’historique d’audit sont conservés à des fins de preuve.
Sécurité et confiance
Conçu pour résister à l’examen institutionnel
Des contrôles et des caractéristiques de conception facilitant l’examen par l’audit interne, les auditeurs externes et les autorités de supervision.
Protection des données
Contrôles du stockage, de la transmission et de la conservation des données des dossiers.
Accès fondé sur les rôles
Autorisations adaptées aux rôles de conformité et à la séparation des tâches.
Traçabilité
Chaque action est conservée avec le nom de la personne chargée de l’examen, l’horodatage et sa justification.
Examen humain
Les décisions sont consignées sous le nom des responsables conformité concernés.
Intégration sécurisée par API
Intégration avec authentification aux systèmes centraux de l’institution.
Architecture d’entreprise
Conception de l’environnement et du déploiement pour les institutions réglementées.
Démonstration et accès à l’environnement de test
Accès contrôlé à l’environnement JRC RegRisk
L’accès à l’environnement de test est accordé dans le cadre d’un processus d’évaluation contrôlé.
- ÉTAPE 1
Demander l’accès
- ÉTAPE 2
Approbation de JRC RegRisk
- ÉTAPE 3
Accès sécurisé à l’environnement de test
Les organisations approuvées bénéficient d’un accès nominatif et limité dans le temps à un environnement d’évaluation contrôlé.